
Phishing, rançongiciels, fausses demandes de paiement : les PME sont aujourd’hui des cibles privilégiées des cybercriminels. Bonne nouvelle, quelques réflexes simples suffisent à écarter la grande majorité des attaques.
Au second semestre 2025, l’Office fédéral de la cybersécurité (OFCS) a reçu plus de 29 000 signalements en seulement six mois. Les attaques par rançongiciel ont bondi de 59 % sur un an, et les piratages de messagerie professionnelle ont aussi fortement augmenté. Dans un cas, une entreprise suisse a perdu 1,5 million de francs à cause d’un seul e-mail frauduleux.
Pourquoi les PME ? Parce qu’elles disposent de données et d’argent, mais rarement d’un service informatique dédié. Les pirates le savent. Voici les 10 réflexes que nous recommandons à toutes les entreprises que nous accompagnons.
1. Activez la double authentification partout
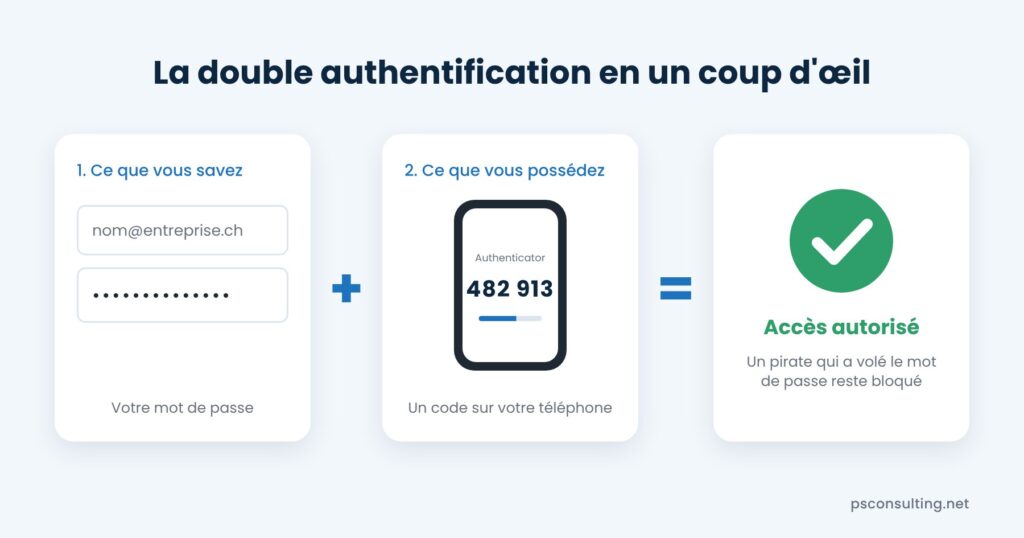
C’est la mesure la plus efficace, et elle est gratuite. En plus du mot de passe, un code temporaire est demandé sur votre téléphone.
Même si un pirate vole votre mot de passe, il reste bloqué à la porte.
Activez-la en priorité sur votre messagerie et Microsoft 365, votre e-banking, vos comptes administrateurs et vos logiciels en ligne. Préférez une application d’authentification (Microsoft Authenticator, par exemple) aux codes par SMS.
2. Utilisez des mots de passe longs et uniques
Un bon mot de passe est d’abord long : 14 caractères au minimum. Une phrase de passe comme « Raclette-Valais-Dimanche-2026 » est plus solide et plus facile à retenir qu’un « P@ss1! ».
Surtout, chaque service doit avoir son propre mot de passe. Lorsqu’un site se fait pirater, les cybercriminels testent les identifiants volés partout ailleurs. Un gestionnaire de mots de passe retient tout à votre place, et il en existe d’excellents pour les entreprises.
3. Faites les mises à jour sans attendre
Les pirates exploitent les failles connues des logiciels qui ne sont pas à jour. Installez les mises à jour de Windows, de vos programmes, mais aussi de tout ce qu’on oublie : routeur, pare-feu, NAS, imprimantes et site internet.
Un ordinateur qui ne reçoit plus de mises à jour de sécurité doit être remplacé ou mis à niveau. C’est le cas de Windows 10 depuis octobre 2025.
4. Sauvegardez selon la règle 3-2-1
Une bonne sauvegarde, c’est votre assurance-vie face à un rançongiciel, une panne ou un vol. La règle 3-2-1 est simple :
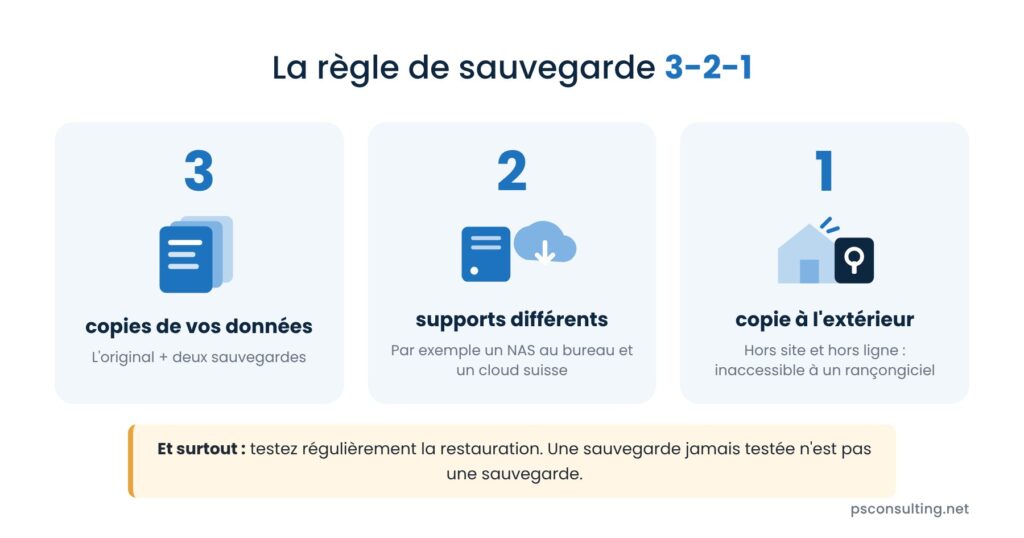
- 3 copies de vos données : l’original et deux sauvegardes ;
- sur 2 supports différents, par exemple un NAS au bureau et un cloud hébergé en Suisse ;
- dont 1 copie à l’extérieur et déconnectée du réseau, que les pirates ne peuvent pas chiffrer.
Et surtout, testez la restauration régulièrement. Une sauvegarde jamais testée n’est pas une sauvegarde.
5. Apprenez à reconnaître le phishing
La plupart des attaques commencent par un e-mail. Il imite Microsoft, la Poste, votre banque ou un fournisseur, et vous pousse à cliquer sur un lien ou à ouvrir une pièce jointe. Quelques signes doivent vous alerter :
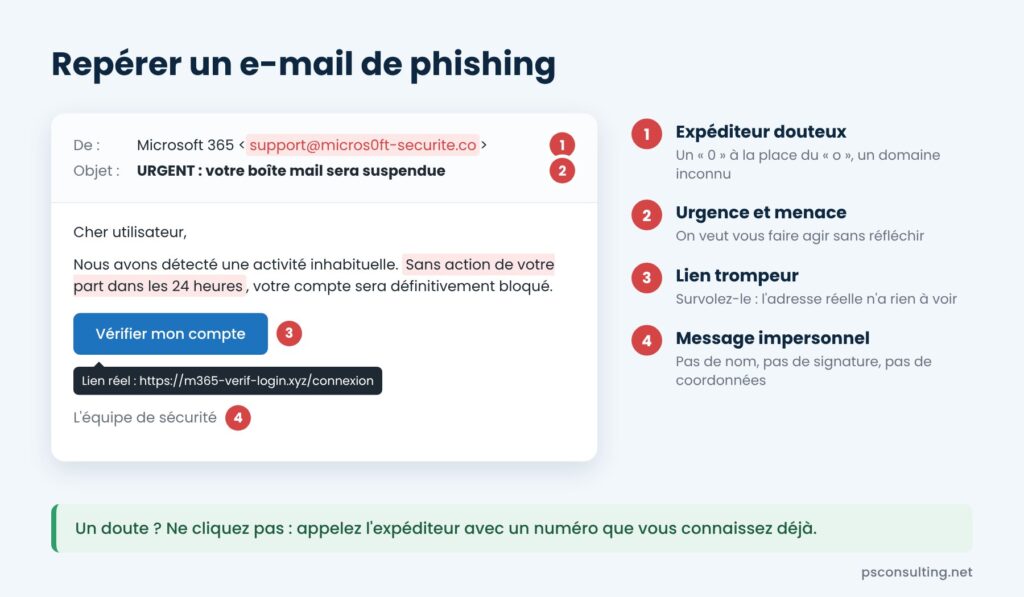
- une adresse d’expéditeur légèrement différente de l’originale ;
- un ton urgent ou menaçant (« votre compte sera bloqué dans 24 heures ») ;
- un lien dont l’adresse réelle, visible en le survolant avec la souris, ne correspond pas ;
- une pièce jointe inattendue ou une demande de mot de passe.
En cas de doute, ne cliquez pas : contactez l’expéditeur par un autre moyen.
6. Vérifiez toute demande de paiement inhabituelle
La fraude au paiement fait partie des arnaques les plus coûteuses pour les PME. Un « fournisseur » annonce un changement de coordonnées bancaires, ou un « directeur » demande un virement urgent et confidentiel. Souvent, la messagerie d’un partenaire a réellement été piratée, et l’e-mail paraît tout à fait authentique.
La règle d’or : tout changement d’IBAN ou toute demande inhabituelle se vérifie par téléphone, avec un numéro que vous connaissez déjà, et jamais avec celui indiqué dans l’e-mail. Pour les gros montants, prévoyez une validation à deux personnes.
7. Protégez vos ordinateurs et votre messagerie
Chaque poste de travail et chaque serveur doit disposer d’une protection moderne contre les logiciels malveillants, capable de détecter les comportements suspects et pas seulement les virus connus. Côté messagerie, un bon filtre anti-spam et anti-phishing bloque une grande partie des e-mails dangereux avant même qu’ils n’arrivent dans votre boîte.
Si vous utilisez Microsoft 365, de nombreuses protections existent déjà, mais elles doivent être correctement configurées.
8. Limitez les droits d’accès
Personne ne devrait travailler au quotidien avec un compte administrateur. Si un logiciel malveillant s’introduit sur un poste, il ne pourra faire que ce que l’utilisateur a le droit de faire.
Donnez à chacun un compte personnel, avec uniquement les accès dont il a besoin. Lorsqu’un collaborateur quitte l’entreprise, désactivez ses accès le jour même, y compris à la messagerie, au cloud et aux logiciels en ligne.
9. Sécurisez votre réseau et le télétravail
Changez le mot de passe d’origine de votre routeur et de votre Wi-Fi. Créez un réseau Wi-Fi invités séparé pour vos visiteurs et vos appareils connectés, afin qu’ils n’aient jamais accès à vos données.
Pour le télétravail, l’accès aux ressources de l’entreprise doit passer par une connexion sécurisée (VPN) et des ordinateurs gérés par l’entreprise. Ne laissez jamais un accès à distance ouvert sur Internet sans protection.
10. Formez votre équipe et préparez un plan d’urgence
La technique ne suffit pas : la plupart des attaques réussies passent par une erreur humaine. Sensibilisez régulièrement vos collaborateurs, et créez un climat où chacun ose signaler un clic malheureux tout de suite. Une alerte donnée en cinq minutes peut éviter des jours de paralysie.
Préparez aussi une fiche simple, à garder sur papier, pour le jour où ça arrive :
- Débrancher l’appareil touché du réseau (câble et Wi-Fi), sans l’éteindre.
- Appeler votre prestataire informatique.
- Ne pas payer de rançon, et ne rien effacer.
- Signaler l’incident à l’OFCS sur ncsc.admin.ch et déposer plainte à la police.
- Si des données personnelles sont touchées, vérifier l’obligation d’annonce au Préposé fédéral à la protection des données (PFPDT), prévue par la loi sur la protection des données.
En résumé
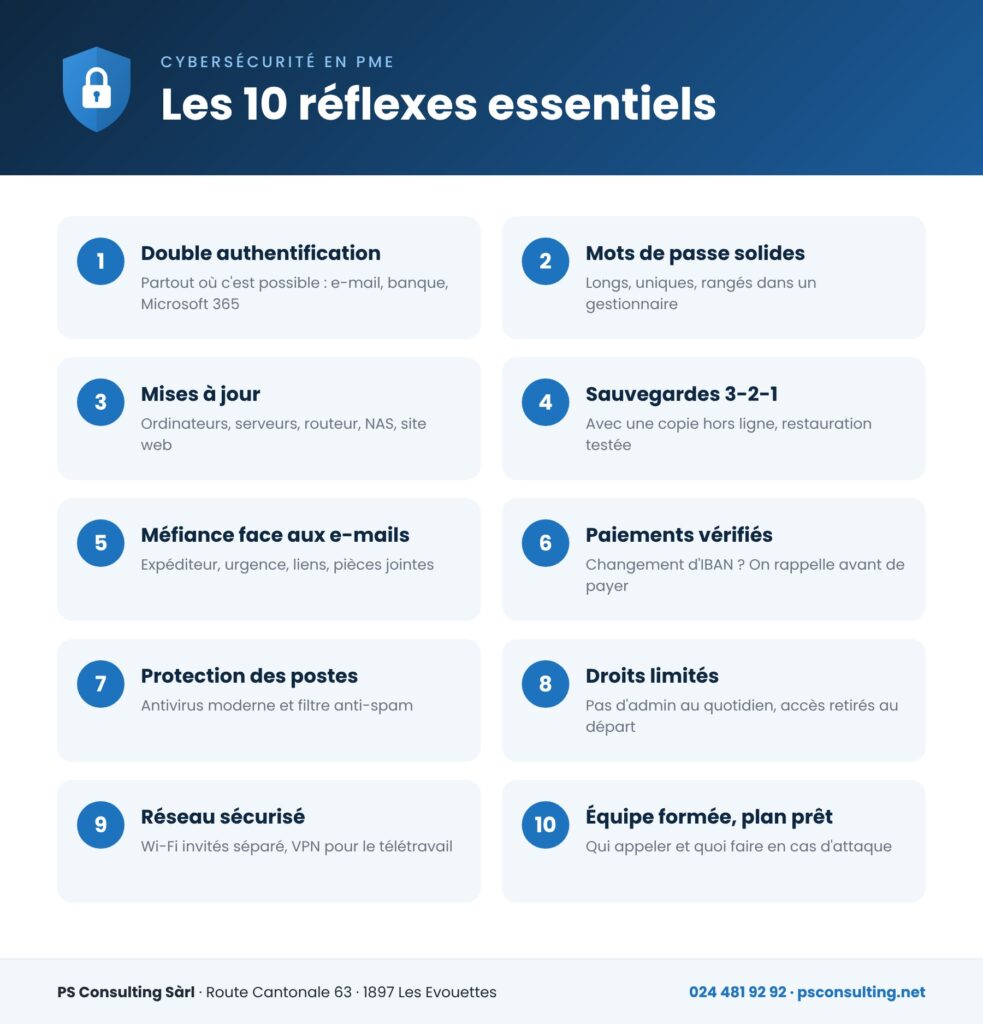
Ces 10 réflexes ne demandent ni gros budget ni compétences pointues, mais ils doivent être appliqués sérieusement et dans la durée. N’hésitez pas à imprimer ce résumé et à l’afficher au bureau.
Faites le point avec nous
Vous ne savez pas où en est votre entreprise ? PS Consulting réalise des audits de sécurité pour les PME de Suisse romande : contrôle de vos sauvegardes, de vos accès, de votre messagerie et de votre réseau, avec des recommandations claires et adaptées à votre taille.
Le premier contact est gratuit et sans engagement. Appelez-nous au 024 481 92 92 ou passez nous voir au magasin, Route Cantonale 63 aux Evouettes. Plus d’infos sur notre page Consultant informatique et audit.

